Dijital Adli Bilişim Uzmanlarının Kullandığı Araçlardan Biri! OSForensics İncelemesi
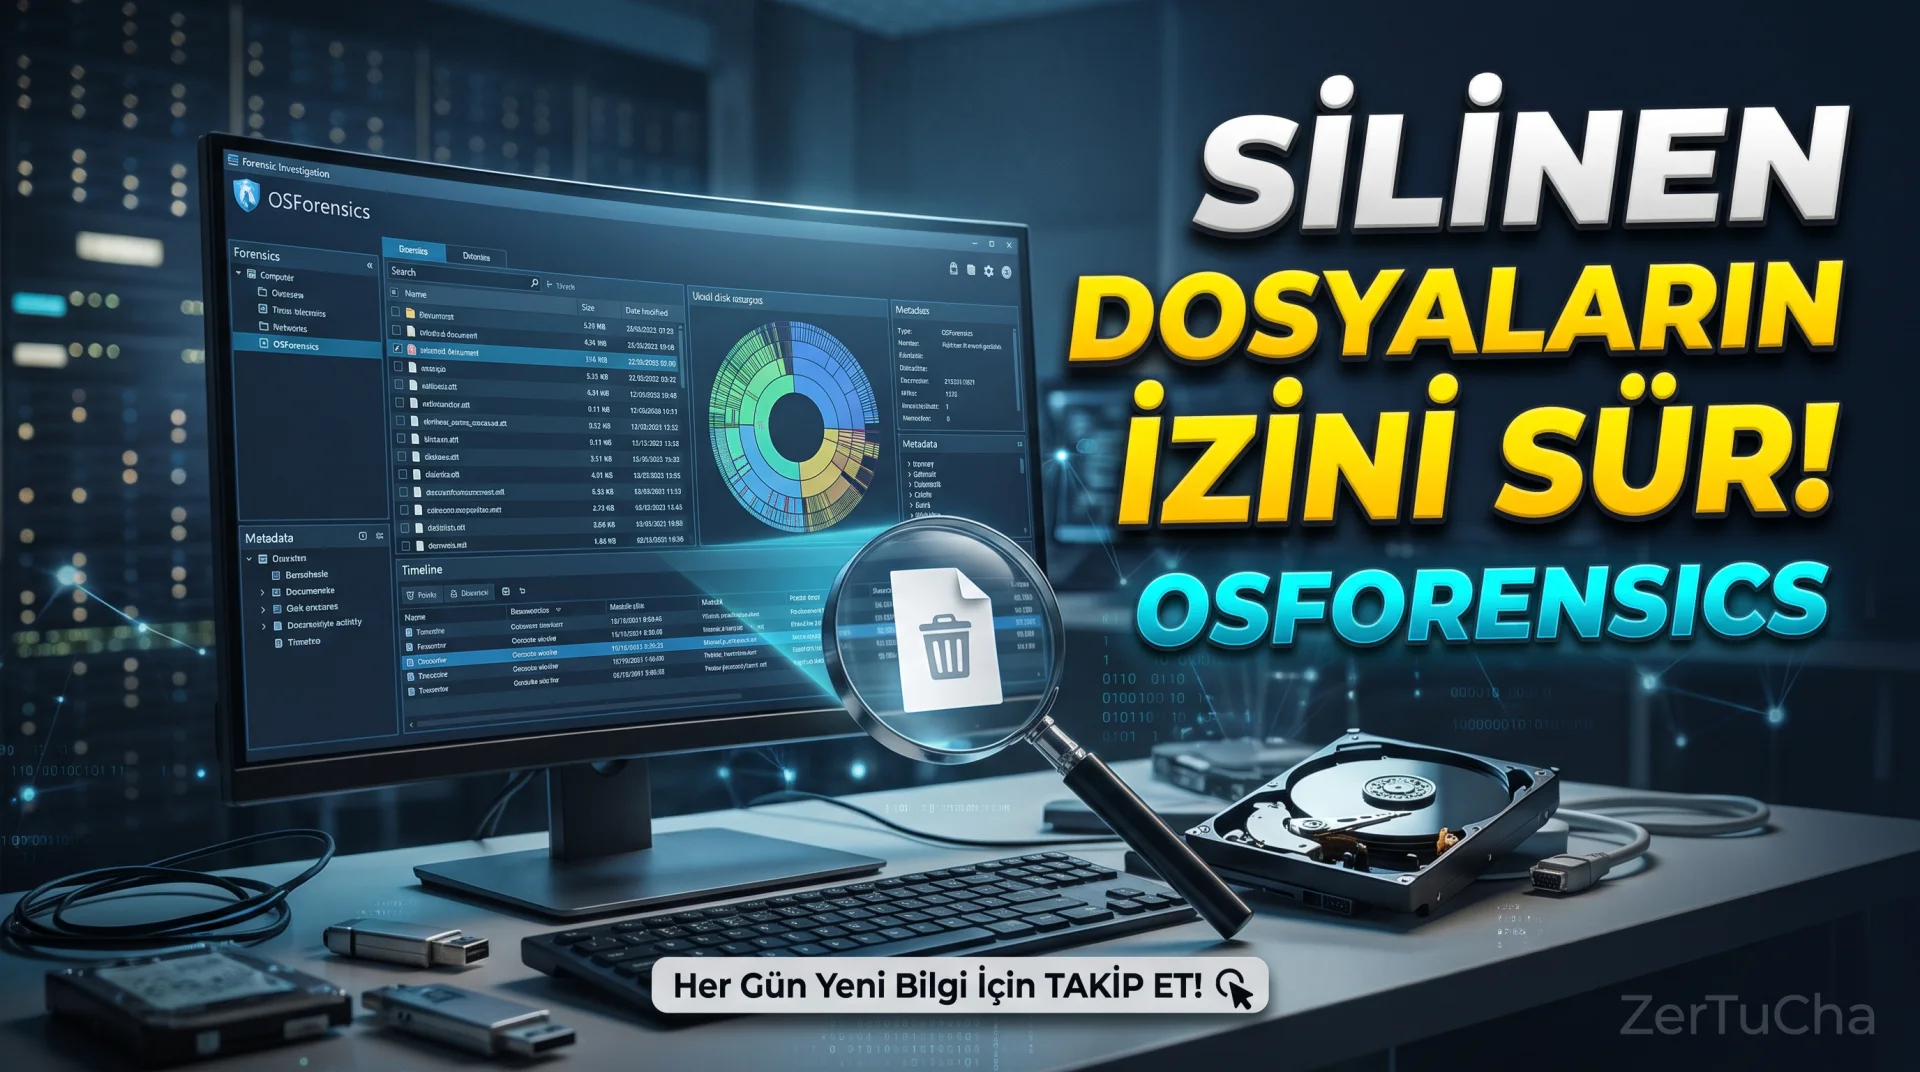
Bir dosyayı sildin. Peki, o dosya gerçekten tamamen yok oldu mu?
Bir USB bellek bilgisayarına takıldı. Hangi cihazların bağlandığını hatırlıyor musun? Daha önce açılmış bir belgeyi, ziyaret edilmiş bir internet sitesini veya bilgisayarda gerçekleşmiş şüpheli bir etkinliği araştırmak mümkün mü?
İşte bugün inceleyeceğimiz PassMark OSForensics, tam olarak bu tür sorulara cevap aramak için geliştirilmiş profesyonel bir dijital adli bilişim aracı.
Bu program sıradan bir dosya yöneticisi değil. Bilgisayarlardaki verileri incelemek, dijital izleri analiz etmek, silinmiş bazı dosyaları kurtarmaya çalışmak ve elde edilen bulguları raporlamak için kullanılan kapsamlı bir araç seti.
Ancak baştan uyaralım: Her silinen dosya kurtarılamaz ve programın bulduğu her iz, tek başına bir kişinin ne yaptığını kesin olarak kanıtlamaz.
Peki OSForensics hangi işleri yapabiliyor, kimler kullanmalı ve bu profesyonel yazılımın fiyatı gerçekten ne kadar? Gel, birlikte inceleyelim!
🔎 PassMark OSForensics nedir?
OSForensics, PassMark Software tarafından geliştirilen bir dijital adli bilişim ve bilgisayar inceleme yazılımıdır.
Dijital adli bilişim, bilgisayarlar ve depolama aygıtlarındaki verilerin sistematik biçimde incelenmesi ve ilgili bulguların değerlendirilmesi sürecidir.
Örneğin bir bilgisayarda şüpheli bir dosya bulunmuş olabilir. Bir kurum, bilgisayarında zararlı yazılım çalıştığından şüphelenebilir. Bir teknik uzman, bir diskteki dosyaların değiştirilip değiştirilmediğini araştırmak isteyebilir.
OSForensics bu tür incelemelerde dosyaları aramaya, sistem etkinliklerine ilişkin izleri değerlendirmeye, diskleri analiz etmeye ve bulguları raporlamaya yardımcı olur.
Programın güncel ürün ailesi OSForensics 11 olarak tanıtılıyor. Yazılımın farklı lisans sürümleri ve bazı işlemleri işletim sistemi çalışmadan gerçekleştirmeye yönelik önyüklenebilir seçeneği bulunuyor.
Resmî ürün sayfası: https://www.osforensics.com/osforensics.html
🗂️ 1. Bilgisayardaki dosyaları hızlıca arayabilirsin
Diyelim ki bir bilgisayarda binlerce dosya var ve bunların arasında belirli bir belgeyi bulman gerekiyor.
Windows'un standart arama özelliği günlük işler için yeterli olabilir. Ancak adli incelemelerde dosyanın adını bilmek her zaman yeterli değildir. Dosyanın içeriğini, türünü, tarihini veya diğer özelliklerini de araştırman gerekebilir.
OSForensics, dosyaları indeksleyerek arama işlemlerini hızlandırabilir. Desteklenen belge türlerinin içeriğinde kelime veya ifade arayabilir, sonuçları tarih aralığına göre daraltabilir ve büyük veri kümelerinde ilgili dosyaları bulmaya çalışabilirsin.
Üstelik yalnızca Word belgeleri veya PDF dosyalarıyla sınırlı değil. Programın desteklediği biçimler arasında e-postalar, arşivler, görseller ve başka dosya türleri de bulunuyor.
Bu özellik özellikle çok sayıda dosyanın incelendiği kurumsal soruşturmalarda, teknik analizlerde ve dijital kanıt araştırmalarında önemli.
Ancak indeksleme işlemi disk kapasitesine, dosya sayısına ve bilgisayarın donanımına bağlı olarak zaman alabilir.
🗑️ 2. Silinen dosyaları kurtarmaya yardımcı olabilir
Gelelim en çok merak edilen özelliklerden birine.
Bir dosyayı sildiğinde, işletim sistemi dosyanın kullandığı alanı yeniden kullanılabilir olarak işaretleyebilir. Bu durum, dosyanın içeriğinin bir süre daha depolama aygıtında bulunabilmesi anlamına gelebilir.
OSForensics, silinmiş dosyalara ilişkin kalıntıları arayabilir ve kurtarılabilir durumdaki bazı dosyaları geri elde etmeye yardımcı olabilir.
Örneğin yanlışlıkla silinmiş bir belgeyi veya bir dosyanın varlığına ilişkin kalıntıları araştırmak isteyebilirsin.
Ancak önemli bir ayrıntı var: Dosyanın silinmiş olması, mutlaka kurtarılabileceği anlamına gelmez.
Dosyanın üzerine yeni veriler yazılmışsa kurtarma şansı azalabilir. SSD'lerde TRIM gibi mekanizmalar da kurtarma ihtimalini etkileyebilir. Dosya sistemi, depolama türü ve geçen süre de sonucu değiştirebilir.
Önemli tavsiye: Silinen bir dosyayı kurtarmaya çalışıyorsan aynı diske yeni dosyalar kaydetmekten kaçın. Mümkünse incelemeyi bir disk görüntüsü üzerinde yap ve kurtarılan dosyaları başka bir sürücüye kaydet.
🕵️ 3. Bilgisayarda geçmişte gerçekleşen etkinlikleri araştırabilirsin
OSForensics'in güçlü taraflarından biri, yalnızca dosyaların kendisini değil, sistemde bırakılmış bazı etkinlik izlerini de inceleyebilmesi.
Desteklenen veri kaynaklarına bağlı olarak daha önce erişilen dosyalar, yakın zamanda indirilen içerikler, bağlanan USB aygıtlarına ilişkin kayıtlar, kablosuz ağ bilgileri ve tarayıcı etkinlikleri gibi veriler araştırılabilir.
Örneğin bir bilgisayara daha önce hangi USB belleğin bağlanmış olabileceğini araştırmak istiyorsun. Windows'un ilgili kayıtları hâlâ mevcutsa OSForensics bunları incelemene yardımcı olabilir.
Ancak bu özellik, bilgisayarda yapılan her işlemin eksiksiz bir kaydını sunmaz.
Bazı kayıtlar silinmiş, üzerine yazılmış veya hiç oluşturulmamış olabilir. Ayrıca bir cihazın bağlandığına ilişkin kayıt, o cihazdaki bütün dosyaların açıldığını kanıtlamaz.
Bu nedenle bulguları tek başına kesin sonuç olarak değerlendirmek yerine diğer kanıtlarla birlikte incelemek gerekir.
🔐 4. Dosyaların ve parolaların izini araştırabilirsin
OSForensics, desteklenen veri kaynaklarında parola kurtarma ve parola çözümleme araçları da sunuyor.
Örneğin bir adli incelemede, yetkili olduğun bir sistemde kayıtlı kimlik bilgilerini veya parola korumalı dosyaları analiz etmen gerekebilir.
Programın bazı sürümlerinde tarayıcılarda kayıtlı giriş bilgileri, kablosuz ağ parolaları, Windows kimlik bilgileri ve farklı parola koruma mekanizmalarıyla ilgili inceleme araçları bulunuyor.
Ancak burada önemli bir sınır var: Bu özellikler her parolanın kesin olarak bulunacağı anlamına gelmez. Sonuçlar kullanılan koruma yöntemine, parolanın gücüne, erişilebilir verilere ve lisans sürümüne bağlıdır.
Parola kurtarma araçları yalnızca sahibi olduğun veya inceleme yetkisine sahip olduğun sistemlerde kullanılmalı. Başkasının hesaplarına ya da kişisel verilerine izinsiz erişmek için kullanılmaları doğru değildir.
🧾 5. Dosyaların değiştirilip değiştirilmediğini kontrol edebilirsin
Bir dosyanın gerçekten aynı dosya olup olmadığını anlamanın yollarından biri, kriptografik özet değerlerini karşılaştırmaktır.
OSForensics, MD5, SHA-1 ve SHA-256 gibi algoritmalarla dosyaların özet değerlerini hesaplayabilir ve bunları karşılaştırmana yardımcı olabilir.
Basit bir örnek verelim.
Elinde bir kurulum dosyası var. Dosyanın daha önce kaydettiğin sürümüyle aynı olup olmadığını kontrol etmek istiyorsun. Her iki dosyanın özet değerlerini karşılaştırarak içeriklerinin değişip değişmediğine ilişkin güçlü bir kontrol yapabilirsin.
Ayrıca hash kümeleriyle bilinen dosyaları eşleştirmek ve şüpheli dosyaları belirlemek de mümkün.
Yalnızca hash değerinin eşleşmesi, bir dosyanın güvenilir olduğunu tek başına kanıtlamaz. Sonucun anlamı, karşılaştırılan değerin hangi kaynaktan geldiğine ve hangi algoritmanın kullanıldığına bağlıdır.
💽 6. Diskleri inceleyebilir ve disk görüntüsü oluşturabilirsin
OSForensics, dijital incelemelerde kullanılan disk görüntüsü alma ve depolama aygıtlarını analiz etme araçları da sunuyor.
Disk görüntüsü, bir depolama aygıtındaki verilerin belirli bir yöntemle elde edilen kopyasıdır. İncelemeyi doğrudan orijinal disk üzerinde yapmak yerine bu görüntü üzerinden çalışmak, orijinal verilerin değiştirilmesi riskini azaltabilir.
Program ayrıca dosya sistemlerini incelemek, ham disk verilerini görüntülemek ve bazı gizli veya silinmiş veri kalıntılarını araştırmak için araçlar sunuyor.
Bunlar özellikle dijital adli bilişim uzmanları için önemli özellikler.
Ancak delil niteliğindeki verilerin korunması için yalnızca disk görüntüsü oluşturmak yetmez. Kullanılan yöntem, elde etme süreci, hash doğrulaması ve işlem kayıtları da önemlidir.
📊 7. Bulguları raporlayabilirsin
Bir incelemenin sonunda yalnızca dosyaları bulmuş olmak yeterli olmayabilir. Nelerin bulunduğunu, hangi işlemlerin yapıldığını ve hangi sonuçlara ulaşıldığını açıklamak gerekir.
OSForensics, inceleme dosyalarını vaka bazında düzenlemeye, bulguları bir araya getirmeye ve özelleştirilebilir raporlar hazırlamaya yardımcı oluyor.
Örneğin bir bilgisayarın incelenmesi sırasında belirli dosyalar, sistem etkinlikleri ve hash karşılaştırmalarıyla ilgili bulgular elde ettin. Bunları tek bir vaka altında düzenleyip raporlayabilirsin.
Bu özellik, birden fazla inceleme yürüten uzmanlar ve kurumlar için kullanışlı.
Ancak yazılımın ürettiği rapor, bulguların otomatik olarak hukuki açıdan kesin delil kabul edileceği anlamına gelmez. Delillerin toplanma yöntemi, bütünlüğü ve incelemenin koşulları da önem taşır.
⚙️ OSForensics nasıl kullanılır?
Bu programın kapsamı geniş olduğu için ilk kullanımda tek bir amaç belirlemek en doğrusu.
1. adım: Programı yalnızca resmî PassMark/OSForensics sitesinden indir.
https://www.osforensics.com/download.html
2. adım: Ücretsiz deneme sürümünü kur ve programın ana ekranındaki vaka yönetimi seçeneklerini incele.
3. adım: Yeni bir vaka oluştur. İnceleyeceğin bilgisayarın veya disk görüntüsünün bilgilerini düzenli biçimde kaydet.
4. adım: Amacına göre uygun aracı seç. Dosya aramak istiyorsan indeksleme ve dosya arama araçlarını; disk görüntüsünü inceleyeceksen dosya sistemi tarayıcısını; dosyaların bütünlüğünü kontrol edeceksen hash araçlarını kullan.
5. adım: Bulguları incele ve gerektiğinde karşılaştır. Tek bir kayda bakarak kesin sonuca varma; farklı veri kaynaklarını birlikte değerlendir.
6. adım: İnceleme sonuçlarını raporla ve orijinal verilerin korunmasına dikkat et.
Eğer ilk kez kullanıyorsan gerçek bir soruşturma veya önemli dosyalar yerine bir test diski ya da örnek veri kümesi üzerinde çalışmanı öneririm.
💰 OSForensics ücretsiz mi?
OSForensics'in ücretsiz deneme sürümü bulunuyor. Resmî fiyat sayfasında 30 günlük deneme seçeneği belirtiliyor.
Bunun yanında ücretsiz sürüm ile ücretli lisanslar arasında özellik ve kullanım sınırları var. Ücretsiz sürümün bazı işlevlerinde vaka sayısı, indekslenebilen dosya sayısı, sonuçların dışa aktarılması ve gelişmiş analiz seçenekleri gibi sınırlamalar bulunabiliyor.
Ücretli sürümlerde daha kapsamlı inceleme araçları ve destek seçenekleri sunuluyor.
Resmî fiyat sayfasında görünen fiyatlar şöyle:
-
Aylık abonelik: 95 ABD doları.
-
Yıllık abonelik: 945 ABD doları.
-
12 aylık destek ve güncelleme içeren kalıcı lisans: 1.680 ABD doları.
-
36 aylık destek ve güncelleme içeren kalıcı lisans: 3.675 ABD doları.
Bunlar resmî sayfada listelenen fiyatlardır; satın almadan önce güncel lisans koşullarını kontrol et. Vergiler, ödeme koşulları ve destek süresi toplam maliyeti etkileyebilir.
Burada dikkat edilmesi gereken nokta şu: Bu, sıradan bir ev kullanıcısının birkaç dosya kurtarmak için satın alacağı ucuz bir yardımcı program değil. Daha çok profesyonel inceleme ve dijital kanıt analizi ihtiyaçlarına yönelik bir araç.
Resmî fiyat sayfası: https://www.osforensics.com/pricing.html
✅ Avantajları neler?
-
Kapsamlı inceleme araçları: Dosya arama, indeksleme, hash analizi, disk incelemesi ve etkinlik izleri gibi birçok işlevi bir araya getirir.
-
Silinmiş dosya araştırması: Kurtarılabilir dosyaları ve silinme izlerini incelemeye yardımcı olabilir.
-
Gelişmiş arama: Çok sayıda dosya ve farklı veri türü içinde araştırma yapmayı kolaylaştırır.
-
Bütünlük kontrolü: Dosyaların hash değerlerini karşılaştırabilirsin.
-
Vaka ve rapor yönetimi: Bulguları düzenli biçimde toplayıp raporlayabilirsin.
-
Profesyonel kullanım seçenekleri: Gelişmiş lisanslar ve önyüklenebilir sürüm gibi alternatifler bulunur.
❌ Dezavantajları neler?
-
Pahalı olabilir: Profesyonel lisans fiyatları sıradan kullanıcılar için yüksek.
-
Öğrenme süreci var: Çok sayıda modül ve inceleme yöntemi yeni başlayanları zorlayabilir.
-
Kurtarma garantisi yok: Silinen dosyaların hepsini geri getiremez.
-
Bulgular yorum gerektirir: Programın bulduğu izler her zaman kesin bir sonuca karşılık gelmez.
-
Ücretsiz sürüm sınırlı: Bazı gelişmiş özellikler ücretli lisanslara bağlı.
-
Dikkatli kullanım gerekir: Orijinal disk üzerinde yanlış işlemler yapmak, incelenen verileri değiştirebilir.
👥 Kimler kullanmalı?
Dijital adli bilişim uzmanları: Bilgisayar ve depolama aygıtlarındaki dijital kanıtları inceleyen profesyoneller.
Siber güvenlik uzmanları: Şüpheli dosyaları, sistem etkinliklerini ve olası olay izlerini araştıranlar.
Kurumsal BT ekipleri: Bilgisayarlardaki teknik sorunları ve şüpheli etkinlikleri daha ayrıntılı incelemek isteyenler.
Adli bilişim öğrencileri: Dijital kanıt analizi, hash kontrolü ve disk inceleme yöntemlerini öğrenmek isteyenler.
Teknik araştırmacılar: Çok sayıda dosya ve veri kaynağı üzerinde sistematik inceleme yapanlar.
Peki kimler için gereksiz olabilir? Yalnızca birkaç silinmiş fotoğrafı kurtarmak, depolama alanını temizlemek veya bilgisayarını hızlandırmak isteyen sıradan kullanıcılar için bu kadar kapsamlı ve pahalı bir program çoğu zaman gereğinden fazla olabilir.
🏁 Son karar: OSForensics kullanmaya değer mi?
Benim değerlendirmem şu: OSForensics, bilgisayarları ve dijital depolama aygıtlarını ayrıntılı incelemek isteyen profesyoneller için güçlü bir araç seti.
Dosyaları indeksleme, etkinlik izlerini araştırma, hash karşılaştırması yapma ve bulguları raporlama gibi özellikleri aynı ortamda toplaması önemli bir avantaj.
Ancak bunu sıradan bir dosya kurtarma programı veya bilgisayar temizleme aracı olarak görmemek gerekiyor. Özellikle ücretli lisansın maliyeti, programın profesyonel kullanım amacını açıkça ortaya koyuyor.
Eğer dijital adli bilişimle ilgileniyorsan önce deneme sürümünü kullanarak ihtiyaç duyduğun araçları test et. Sadece silinen dosyaları kurtarmak istiyorsan daha basit bir alternatifle başlamak daha mantıklı olabilir.
Peki sen daha önce bir bilgisayarda silinen dosyaları veya geçmişte yapılan işlemlere ait izleri araştırdın mı? Yorumlara yaz!
ZerTuCha'yı takip et! Her gün yeni programlar, güvenlik araçları ve teknoloji dünyasında işine yarayacak keşiflerle karşındayız.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın