Let's Encrypt Sertifikaları 64 Güne Düşürüyor: Web Sitesi Sahipleri Neden Otomasyonu Öğrenmeli?
Bir web sitesinin güvenlik sertifikasını yılda birkaç kez yenilemek zorunda kalmak neden önemli?
Bir web sitesini açtığında adres çubuğunda HTTPS görmen, tarayıcıyla sunucu arasındaki bağlantının şifrelenmesine yardımcı olan TLS altyapısının kullanıldığını gösterir.
Bu sistemde dijital sertifikalar, alan adının kimliğini doğrulamaya yardımcı olur. Sertifikaların geçerlilik süresi dolduğunda yenilenmeleri gerekir.
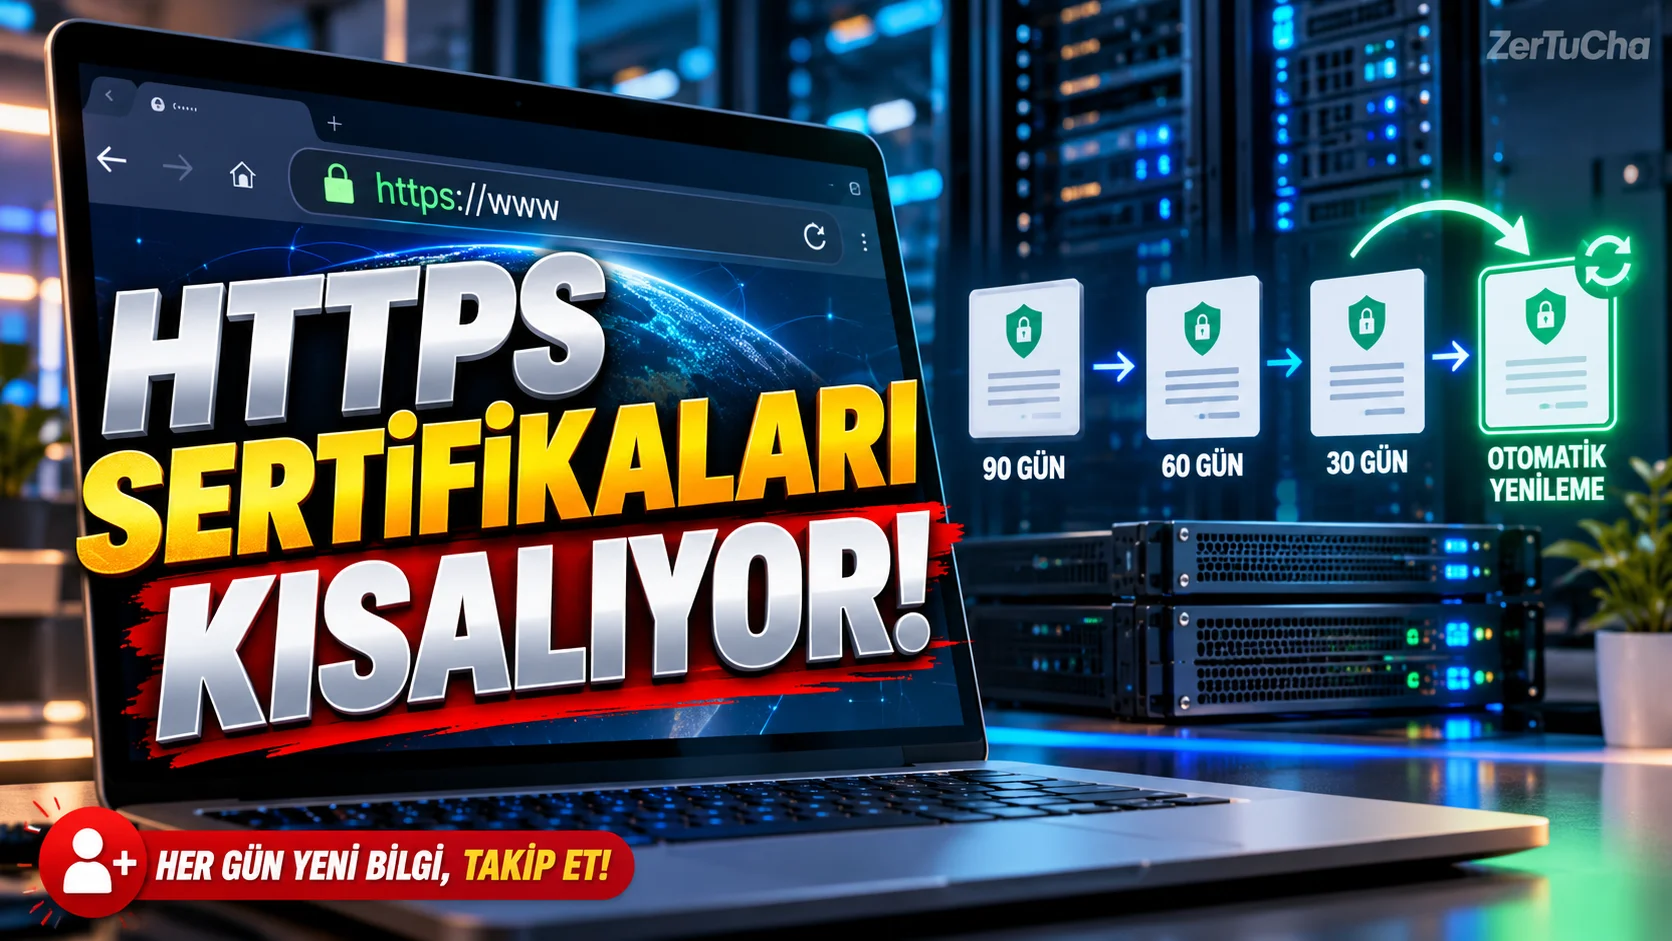
Ars Technica'nın Ekim 2026 tarihli haber akışında, Let's Encrypt'in Şubat 2027'den itibaren sertifika geçerlilik sürelerini 64 güne düşürme planı aktarılıyor.
Bu gelişme özellikle çok sayıda alan adı yöneten web sitesi sahipleri ve sistem yöneticileri açısından önemli. Sertifikaları elle yenilemek, sayısı arttıkça yönetilmesi zor bir işe dönüşebilir.
Sertifika süresi kısalınca ne değişiyor?
Sertifikanın daha kısa süre geçerli olması, bir sertifika veya özel anahtarın yanlışlıkla açıkta kalması durumunda riskin etkili olduğu süreyi azaltmaya yardımcı olabilir. Ancak bu, güvenliği otomatik olarak garanti etmez.
Öte yandan yenileme sıklığı arttığında operasyonel yük de artar. Eğer sertifika yenileme işlemi elle yapılıyorsa bir web sitesi sahibi tarihi unutabilir ve ziyaretçiler tarayıcı uyarılarıyla karşılaşabilir.
Bu yüzden modern web altyapılarında otomatik sertifika yenileme mekanizmaları önemlidir.
Kendi web sitende sertifika yenilemesini nasıl kontrol edersin?
Bir web sitesi yönetiyorsan aşağıdaki adımlar, mevcut durumunu anlamana yardımcı olabilir.
-
Sertifika sağlayıcını öğren. Let's Encrypt mi, başka bir sertifika otoritesi mi kullanıyorsun?
-
Sunucuda hangi aracın çalıştığını belirle. Örneğin Certbot veya başka bir ACME istemcisi kurulmuş olabilir.
-
Otomatik yenileme mekanizmasını kontrol et. Cron, systemd timer veya barındırma sağlayıcısının otomasyonu kullanılıyor olabilir.
-
Yenileme testini çalıştır. Kullandığın ACME istemcisinin resmî belgesinde belirtilen test yöntemini izle.
-
Günlükleri incele. Son yenileme girişiminin başarılı olup olmadığını kontrol et.
-
Alarm kur. Sertifika süresi dolmadan önce hata bildirimleri alabileceğin bir mekanizma oluştur.
-
Birden fazla alan adını envantere ekle. Yalnızca ana sitenin değil, alt alan adlarının da doğru sertifikaya sahip olduğunu doğrula.
Burada komutlar kullandığın sunucuya ve ACME istemcisine göre değişeceğinden tek bir komutun her sisteme uygun olduğunu varsayma.
Sertifika yenileme tamamen otomatik olmalı mı?
Otomasyon çok yararlı olsa da yalnızca çalışıyor görünmesi yeterli değil. Yenileme işlemi başarısız olduğunda uyarı verebilmeli ve sorun giderilebilir olmalı.
Örneğin bir alan adı DNS doğrulamasında hata veriyorsa sertifika yenilemesi başarısız olabilir. Sunucuya erişim, DNS kayıtları ve sertifika istemcisinin izinleri de kontrol edilmelidir.
Ayrıca kısa süreli sertifikalar, zayıf sunucu güvenliğini veya ele geçirilmiş bir özel anahtarı tek başına çözmez. Özel anahtarın korunması ve sunucu yapılandırmasının güvenli olması hâlâ temel gereksinimlerdir.
Kısa sonuç: Sertifika sürelerinin kısalması, web sitesi sahiplerinin otomatik yenileme ve izleme sistemlerini daha dikkatli kurmasını gerektiriyor. Sertifikayı yalnızca son kullanma tarihine bakarak yönetmek yerine, yenileme mekanizmasının gerçekten çalıştığını test etmek daha güvenli bir yaklaşım.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın