Reklam İzlemek Bile Telefonuna Casus Yazılım Bulaştırabilir mi? Yeni Saldırı Yöntemi
Bir reklama tıklaman bile gerekmeyebilir
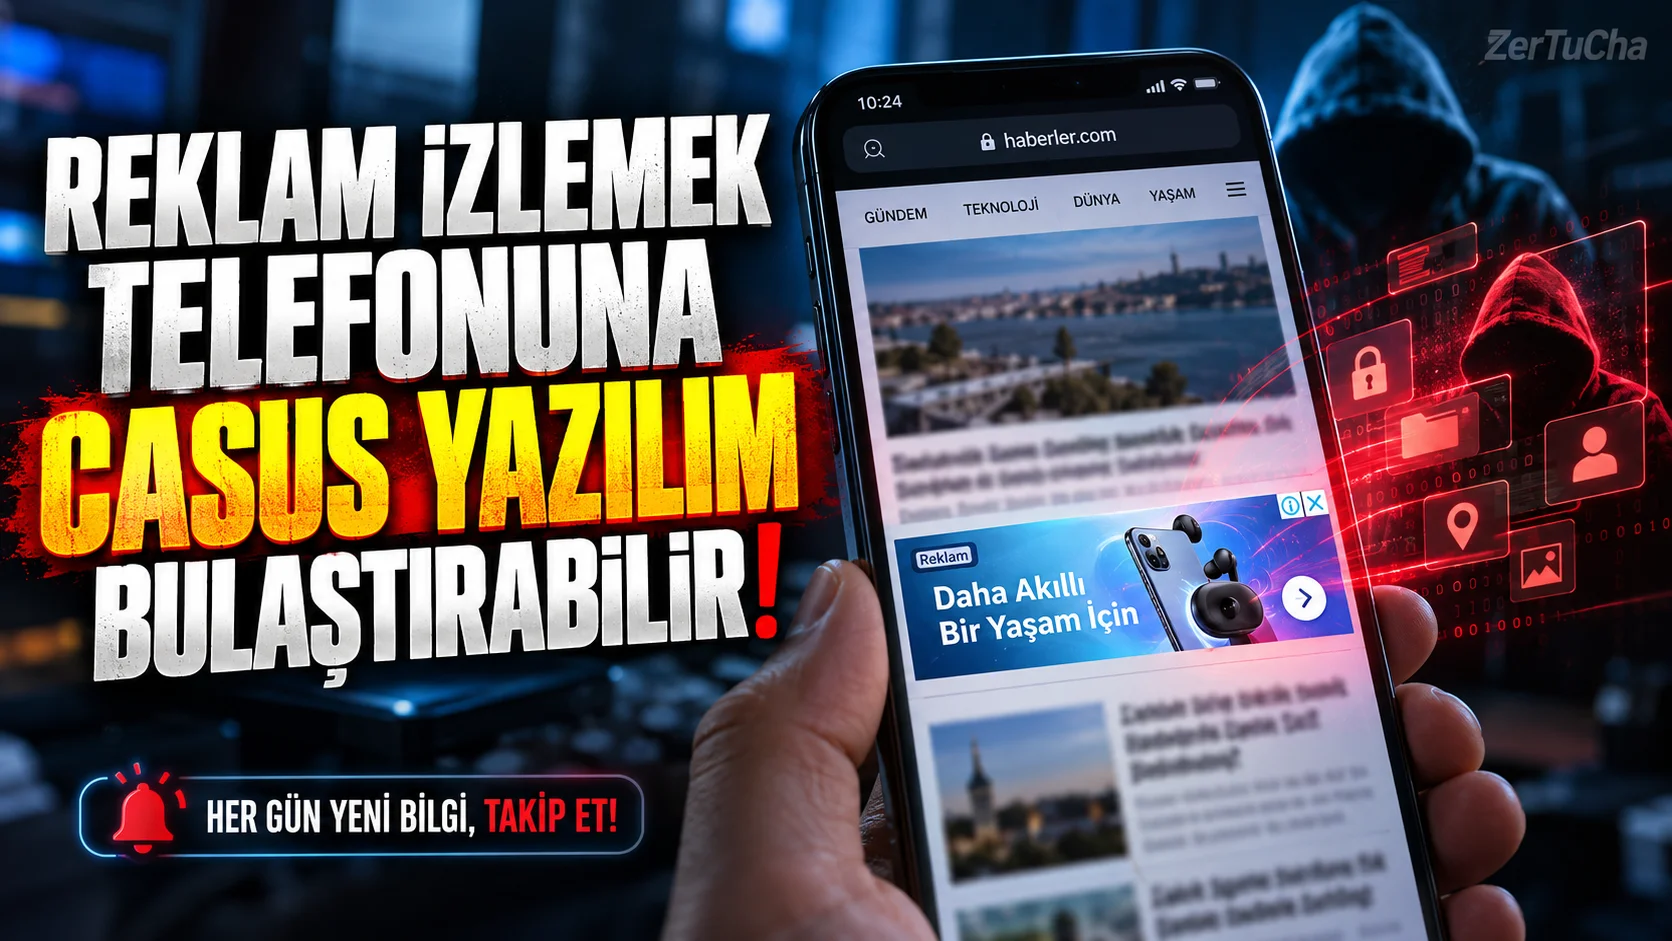
Telefonunda haber okuduğunu düşün. Sayfanın altındaki bir reklam yükleniyor. Sen reklama dokunmuyorsun, hiçbir dosya indirmiyorsun, hatta şüpheli bir bağlantı açtığını bile fark etmiyorsun. Buna rağmen özel olarak hedeflenmiş bir saldırıda cihazın tehlikeye girebilir.
Ars Technica'nın 15 Ekim 2026 tarihli haberinde aktarılan Citizen Lab araştırması, AdFection adlı kampanyada hedefli reklamlar aracılığıyla sıfır tıklamalı saldırılar gerçekleştirildiğini bildiriyor. Araştırmacılar, 2024 ve 2025 yıllarında uluslararası medya kuruluşu Al Jazeera'daki 45 cihazın bu kampanyayla enfekte edildiğini doğruladıklarını belirtiyor. Saldırıların iOS ve Android cihazları kapsadığı aktarılıyor.
Buradaki kritik ayrıntı, kurbanın reklamı bilerek açmasının gerekmemesi. Saldırgan, reklam gösterim zincirini kullanarak cihazdaki bir yazılım açığından yararlanmayı deneyebiliyor.
Saldırı zinciri nasıl işliyor?
Normalde dijital reklam sistemi, reklam verenle reklamı gösteren site veya uygulama arasında aracılık yapar. Reklam ağı, hangi reklamın hangi kullanıcıya gösterileceğine karar veren birden fazla şirket ve sistem içerebilir.
Araştırmada anlatılan saldırı modelinde reklam, yalnızca ticari bir görselden ibaret değil. Reklam gösterildiğinde çalıştırılan kod, hedef cihaz hakkında bilgi toplamak veya bir kontrol sunucusuna ulaşmak için kullanılabiliyor. Ardından uygun bir güvenlik açığı varsa zararlı yük cihaza iletilebiliyor.
Citizen Lab araştırmasına göre Discover-Tech adlı reklam aracısı, birden fazla ticari casus yazılım sağlayıcısıyla bağlantılı bir rol oynuyordu. Araştırmacılar, kampanyada Candiru adıyla bilinen ve sonradan Integrity Labs markasıyla ilişkilendirilen casus yazılım geliştiricisinin ürünlerinin kullanıldığını bildiriyor.
Ancak burada bir sınır var: Araştırma, saldırılarda kullanılan bütün güvenlik açıklarını ve son aşamadaki zararlı yazılımın tüm teknik ayrıntılarını kamuya açıklamıyor. Dolayısıyla her reklamın bu şekilde çalıştığını veya sıradan kullanıcıların tamamının hedeflendiğini söylemek yanlış olur.
Kendini korumak için ne yapabilirsin?
Sıfır tıklamalı saldırılara karşı kullanıcı davranışları tek başına yeterli değildir. Yine de saldırı yüzeyini azaltmak mümkündür.
-
İşletim sistemini güncel tut. iPhone'da Ayarlar → Genel → Yazılım Güncelleme; Android'de Ayarlar → Sistem veya Yazılım güncellemesi bölümünü kontrol et. Menü adı üreticiye göre değişebilir.
-
Tarayıcını güncelle. Telefonun işletim sistemi güncel olsa bile tarayıcı güncellemelerini ayrıca kontrol et.
-
Gereksiz uygulamaları kaldır. Kullanmadığın ve kaynağından emin olmadığın uygulamalar saldırı yüzeyini genişletebilir.
-
Reklam engelleme seçeneklerini değerlendir. Güvenilir içerik engelleyiciler veya ağ düzeyinde filtreleme, bazı kötü amaçlı reklamların yüklenmesini önleyebilir.
-
Kurumsal cihazlarda güvenlik politikalarını uygula. Özellikle gazeteciler, yöneticiler ve hassas bilgilerle çalışanlar için kurumsal mobil cihaz yönetimi ve tehdit tespiti daha anlamlı olabilir.
-
Şüpheli bir reklam gördüğünde yalnızca kapatmakla yetinme. Kurumsal cihaz kullanıyorsan olayın zamanını ve açılan sayfayı güvenlik ekibine bildir.
iOS ve Android'de reklam kimliğini sıfırlamak veya kişiselleştirilmiş reklamları sınırlamak, reklam profillemesini azaltabilir. Ancak bu işlemler işletim sistemi açığını kapatmaz ve sıfır tıklamalı saldırılara karşı kesin koruma sağlamaz.
Gerçek hayatta ne anlama geliyor?
Bu araştırmanın önemli tarafı, yalnızca kullanıcıların dikkatsizliğine odaklanmaması. Reklam ekosistemindeki aracılar da güvenlik sorumluluğu taşıyor. Bir reklam ağı, reklam verenleri yeterince denetlemiyorsa sorun yalnızca reklamı yayımlayan web sitesinde kalmıyor.
Ars Technica'nın aktardığına göre bazı reklam platformları Discover-Tech ile ilişkilerini sonlandırdı veya inceleme sırasında erişimini askıya aldı.
Kısa sonuç: Telefonuna bulaşabilecek her zararlı yazılımın başlangıcında yanlışlıkla tıkladığın bir bağlantı bulunmayabilir. Güncellemeleri geciktirmemek, reklam riskini azaltmak ve özellikle hassas işlerde kurumsal güvenlik önlemleri kullanmak bu nedenle önemli.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın