Python ile Yapay Zekâ Ajanı Geliştiriyorsanız Dikkat: SAP SDK'daki Açık Kimlik Bilgilerini Sızdırabiliyor
Bir yapay zekâ ajanı geliştirirken kullandığınız bağlantı kütüphanesi, kimlik bilgilerinizi açığa çıkarabilir
Bir Python uygulaması geliştiriyorsunuz. Uygulama, şirketinizin SAP sistemlerine bağlanıyor, bazı verileri okuyor ve yapay zekâ aracılığıyla iş akışlarını otomatikleştiriyor.
Bu sistemde kullandığınız yazılım kütüphanesindeki bir güvenlik açığı, uygulamanın erişim belirteçlerini saldırganın kontrol ettiği bir sunucuya yönlendirmesine neden olabiliyorsa sorun yalnızca kodun hata vermesi değildir. Uygulamanın kimlik bilgileri de risk altına girebilir.
BleepingComputer'ın 13 Ekim 2026 tarihli haberine göre SAP, Python için geliştirdiği Cloud SDK'da CVE-2026-89111 numarasıyla izlenen kritik bir OAuth2 SSRF açığını düzeltti. Haberde, bu açığın uzaktaki saldırganların yetki gerektirmeden kimlik bilgilerini çalabilmesine yol açabileceği belirtiliyor. BleepingComputer
SSRF nedir?
SSRF, İngilizce Server-Side Request Forgery ifadesinin kısaltmasıdır. Türkçede kabaca sunucu tarafında istek sahteciliği olarak açıklanabilir.
Normal bir uygulamada sunucu, yalnızca belirli ve güvenilir hizmetlere istek göndermelidir. Ancak bir saldırgan, uygulamanın istek göndereceği adresi veya hedefi etkileyebiliyorsa sunucuyu istemediği bir hedefe istek göndermeye yönlendirebilir.
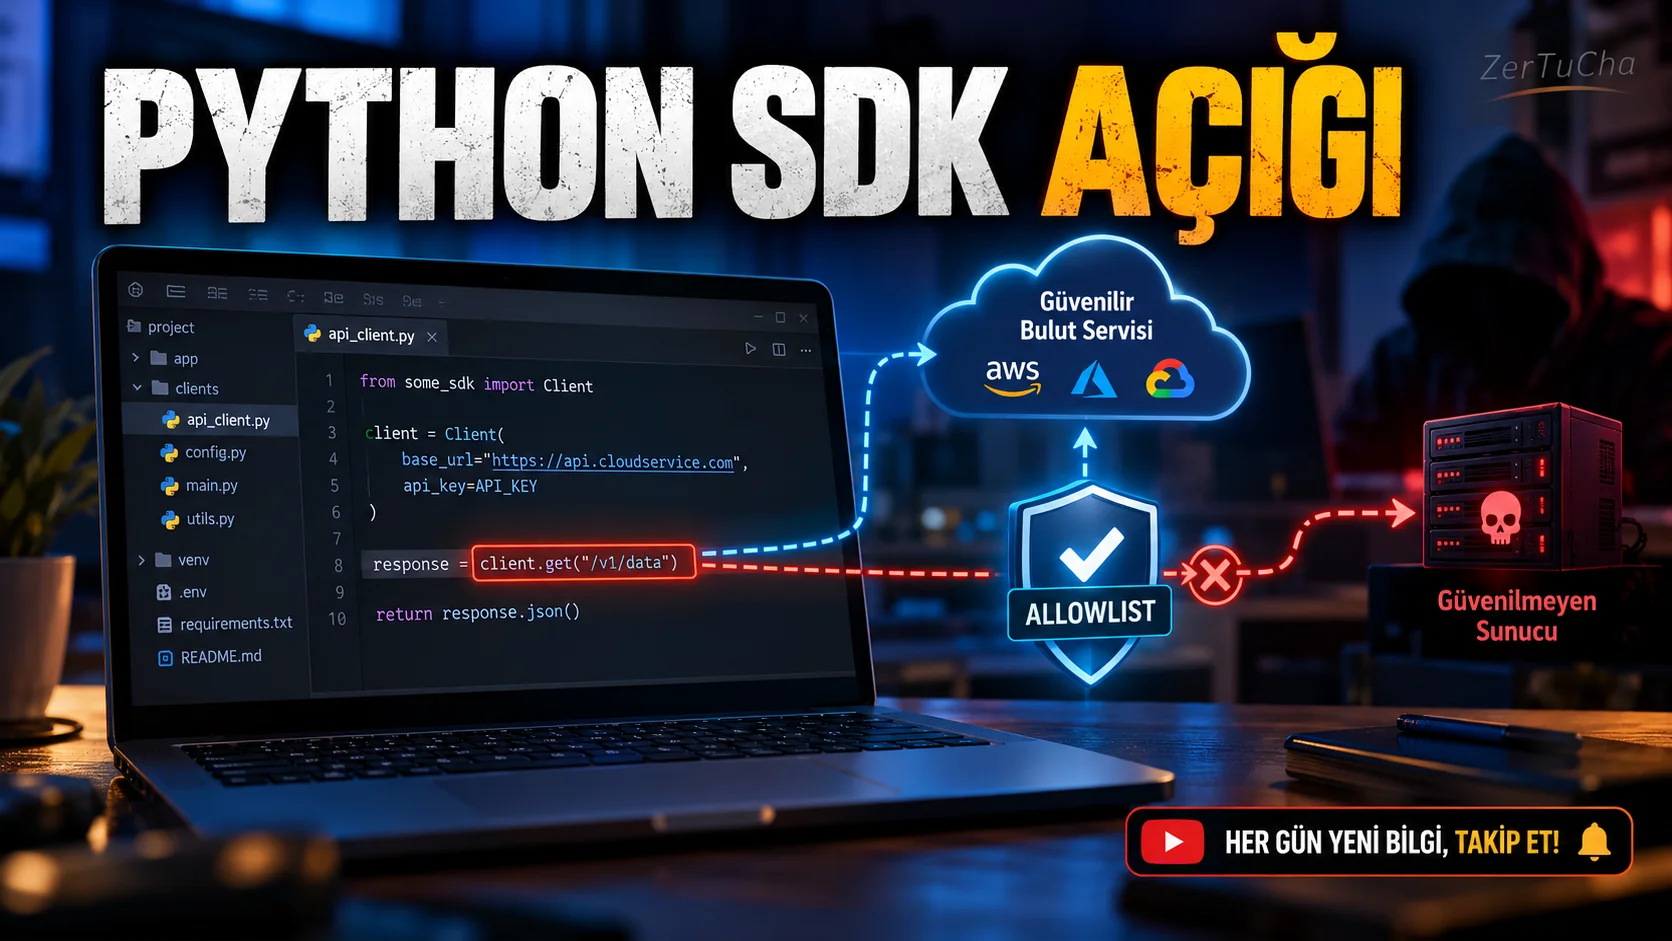
SAP Cloud SDK örneğinde sorun, çok kiracılı uygulamalarda kullanılan tenant_subdomain parametresiyle ilişkili. BleepingComputer'ın aktardığı resmî açıklamaya göre saldırgan, bu parametreyi kontrol ederek OAuth2 belirteç isteklerini kendi kontrolündeki sunucuya yönlendirebiliyor. Bunun sonucunda istemci kimlik bilgilerinin dışarı sızması riski oluşuyor. BleepingComputer
Burada iki kavramı ayırmak gerekiyor:
- OAuth2: Uygulamaların bir hizmete erişim yetkisini yönetmek için kullanılan yetkilendirme çerçevesi.
- SSRF: Sunucunun istek hedefinin saldırgan tarafından etkilenmesi.
Bir uygulama, doğru kimlik doğrulama yöntemini kullanıyor olsa bile hedef adresleri güvenli biçimde doğrulamıyorsa risk yaşayabilir.
Geliştirici olarak ne yapmalısınız?
1. SAP Cloud SDK for Python kullanıp kullanmadığınızı belirleyin.
Projenizin bağımlılık dosyalarını inceleyin. requirements.txt, pyproject.toml veya kullandığınız paket yönetim aracında ilgili SDK'nın bulunup bulunmadığını kontrol edin.
2. Etkilenen sürümleri resmî duyurudan kontrol edin.
Paketin mevcut sürümünü tek başına bilmek yeterli değildir. SAP'nin resmî güvenlik duyurusunda belirtilen etkilenen ve düzeltilmiş sürüm bilgilerini esas alın.
3. Güncelleme planı oluşturun.
Uygulamanızın bağımlılıklarını kontrollü biçimde güncelleyin. Önce test ortamında deneyin; özellikle kimlik doğrulama, SAP bağlantıları ve otomatik iş akışlarının çalıştığını doğrulayın.
4. tenant_subdomain değerini doğrulayın.
SAP'nin geçici önlem olarak önerdiği yöntemlerden biri, bu değeri SDK çağrılarında kullanmadan önce kayıtlı ve bilinen alt alan adlarından oluşan bir izin listesiyle doğrulamaktır. BleepingComputer
5. Kullanıcı girdisini doğrudan hedef belirlemek için kullanmayın.
Bir web formundan veya API isteğinden gelen alanı hiçbir kontrol olmadan hedef adres oluşturmak için kullanmak risklidir. Girdinin beklenen biçimde olduğunu doğrulayın ve mümkün olduğunca bilinen değerlerle sınırlandırın.
6. Kimlik bilgilerini ve belirteçleri gözden geçirin.
Uygulamanın erişim belirteçlerini nerede tuttuğunu, günlüklerde yazdırıp yazdırmadığını ve hangi hizmetlere gönderebildiğini inceleyin. Gizli değerleri hata kayıtlarına veya kullanıcıya görünen mesajlara yazdırmayın.
7. Günlükleri ve ağ isteklerini değerlendirin.
Etkilenen bir sürüm kullandıysanız beklenmedik dış bağlantıları inceleyin. Şüpheli bir durum varsa bunu yalnızca bir paket güncellemesiyle kapatılmış kabul etmeyin; güvenlik olayını ayrıca değerlendirin.
8. Düzeltmenin uygulandığını doğrulayın.
Yeni paket sürümünü, yapılandırmayı ve test sonuçlarını kontrol edin. Güvenlik düzeltmesi uygulanmış olsa bile geçmişte gerçekleşmiş olası bir sızıntı ayrıca ele alınmalıdır.
Bu açık yalnızca SAP kullanan şirketleri mi ilgilendiriyor?
Doğrudan ilgili yazılımı ve etkilenen yapılandırmayı kullanan uygulamalar açısından önemlidir. Her Python projesi veya her yapay zekâ ajanı bu açıktan etkilenmiş değildir.
Ancak olay, daha genel bir geliştirme dersini ortaya koyuyor: Yapay zekâ ajanları farklı hizmetlere bağlandıkça, kullandıkları kütüphanelerin güvenliği ve bu bağlantılara verilen yetkilerin kapsamı daha önemli hâle geliyor.
Kısa sonuç: SAP Cloud SDK for Python kullanıyorsanız CVE-2026-89111 duyurusunu kontrol edin, düzeltilmiş sürüme geçin ve geçici önlem olarak alt alan adı izin listesini değerlendirin. Güvenlik kontrolü, yalnızca yapay zekâ modelini değil, modelin bağlandığı bütün yazılım zincirini kapsamalıdır.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın