Linux'ta Program Kurarken Dikkat: Sahte AUR Paketleri Yönetici Yetkisiyle Zararlı Kod Çalıştırabiliyor
Linux kullanıyorsan yazılımı nereden indirdiğin en az hangi komutu kullandığın kadar önemli
Linux'un güçlü taraflarından biri, yazılımları paket yöneticileri üzerinden kurabilmek. Ancak Arch Linux kullananların karşısına çıkan AUR gibi topluluk depolarında, her paketin resmî dağıtım tarafından denetlendiğini varsaymak yanlış olur.
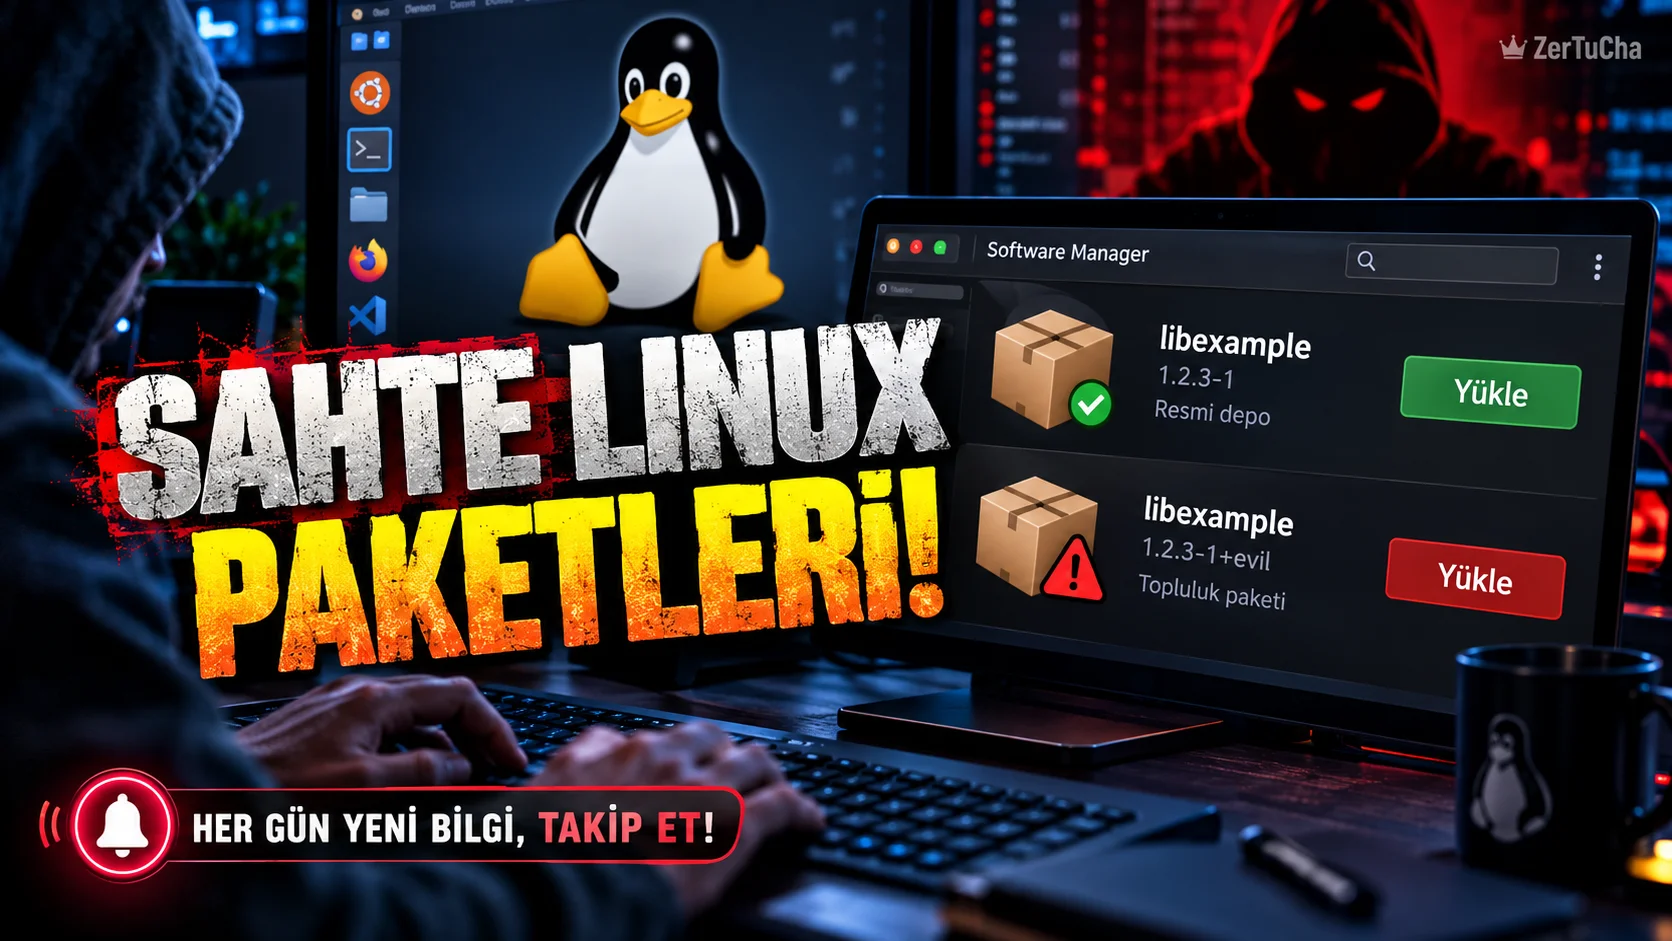
15 Ekim 2026 tarihli BleepingComputer haberine göre saldırganlar, Arch User Repository yani AUR üzerinde popüler yay ve paru yardımcı araçlarını taklit eden zararlı paketler yayımladı. Haberde, paketlerin gerçek yazılımları andıran isimlerle kullanıcılara sunulduğu ve zararlı kurulum betikleri içerdiği belirtiliyor. BleepingComputer
Bu olay, açık kaynak yazılımların kötü olduğu anlamına gelmiyor. Asıl mesele, topluluk tarafından sunulan bir paketin güvenilirliğini doğrulamadan kurmanın oluşturduğu risk.
AUR nasıl çalışıyor?
AUR, Arch Linux kullanıcılarının resmî depolarda bulunmayan yazılımları bulmasına ve kurulum tariflerini paylaşmasına olanak tanıyan bir topluluk deposudur.
Bu depodaki paket tarifleri, yazılımın nasıl indirileceğini, hazırlanacağını ve kurulacağını tanımlar.
yay ve paru gibi AUR yardımcıları, bu süreci komut satırından daha kolay yönetmeye yarar.
Ancak bir yardımcı aracın kurulumu kolaylaştırması, onunla indirilen her paketin güvenli olduğunu garanti etmez.
BleepingComputer'ın aktardığı araştırmada, sahte paketlerin meşru projelerin kodlarını taklit edebildiği, ancak kurulum sırasında eklenen zararlı betiklerin uzaktan kod çalıştırılmasına yol açabildiği bildiriliyor. Habere göre ilgili hesap ve zararlı paketler tespit edildikten sonra AUR ekibi tarafından kaldırıldı. BleepingComputer
Linux'ta paket kurmadan önce ne yapmalısın?
1. Paket adını doğrula. Aradığın yazılımın adını dikkatle kontrol et. Tek harf farkıyla oluşturulmuş paket adları yanıltıcı olabilir.
2. Kaynak depoyu incele. Paketin hangi projeye bağlandığına, kaynak koduna ve geliştirici bilgilerine bak.
3. Kurulum tarifini kontrol et. AUR paketinin PKGBUILD dosyasını incele. Özellikle kurulum sırasında hangi betiklerin çalıştırıldığını anlamaya çalış.
4. Beklenmeyen uzak kod indirmelerine dikkat et. Bir paket, tanımadığın bir adresten betik indirip çalıştırıyorsa bunun nedenini araştır.
5. Gereksiz yönetici yetkisi verme. Kurulum sırasında sudo istenmesi tek başına zararlı olduğunun kanıtı değildir. Ancak neden yönetici yetkisi gerektiğini bilmeden komut çalıştırma.
6. Resmî depoları tercih et. Yazılım Arch Linux'un resmî deposunda bulunuyorsa, mümkün olduğunda o kaynağı kullan.
7. Güncel güvenlik duyurularını takip et. Bir paketle ilgili şüphe ortaya çıktıysa yalnızca adının değişmesine veya kaldırılmış görünmesine güvenme. Resmî duyuruları kontrol et.
Bir paket zaten kurulduysa ne yapmalı?
Şüpheli bir paketi çalıştırdıysan, özellikle yönetici yetkisiyle kurulum yaptıysan, yalnızca paketi kaldırmakla yetinme.
- Sistemin ağ bağlantısını gerektiğinde sınırlandır.
- Paket yöneticisinin kurulum geçmişini ve ilgili günlükleri incele.
- Şüpheli süreçleri ve oluşturulmuş dosyaları kontrol et.
- Kimlik bilgilerinin ele geçirilmiş olabileceğine ilişkin bulgu varsa temiz bir cihazdan parolalarını değiştir.
- Sistem bütünlüğünden emin değilsen önemli dosyalarını güvenli biçimde yedekleyip temiz bir kurulum değerlendirmesini yap.
Bunlar her şüpheli paketin kesinlikle sistemi ele geçirdiği anlamına gelmez; olayın kapsamına göre uygulanacak önlemlerdir.
Kısa sonuç
Linux'ta açık kaynak ve topluluk depoları çok değerlidir. Ancak güvenilir bir yazılımın adını taklit eden bir paket, kullanıcıyı fark ettirmeden zararlı kod çalıştırmaya yönlendirebilir.
Bir paketi kurmadan önce adını, kaynağını ve kurulum betiğini incelemek, sonradan zararlı yazılımla uğraşmaktan çok daha kolaydır.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın