Bir Web Sitesinin Açıklarını Hackerlar Nasıl Buluyor? Burp Suite Pro'nun Gizli Gücü!
Bu program neden bu kadar önemli?
Bir web sitesine girdiğinizi düşünün. Kullanıcı adınızı yazıyorsunuz, şifrenizi giriyorsunuz, bir ürünü sepete ekliyorsunuz ve ödeme yapıyorsunuz. Peki bütün bunlar gerçekleşirken tarayıcınız ile internet sitesinin sunucusu arasında neler olup bittiğini hiç merak ettiniz mi?
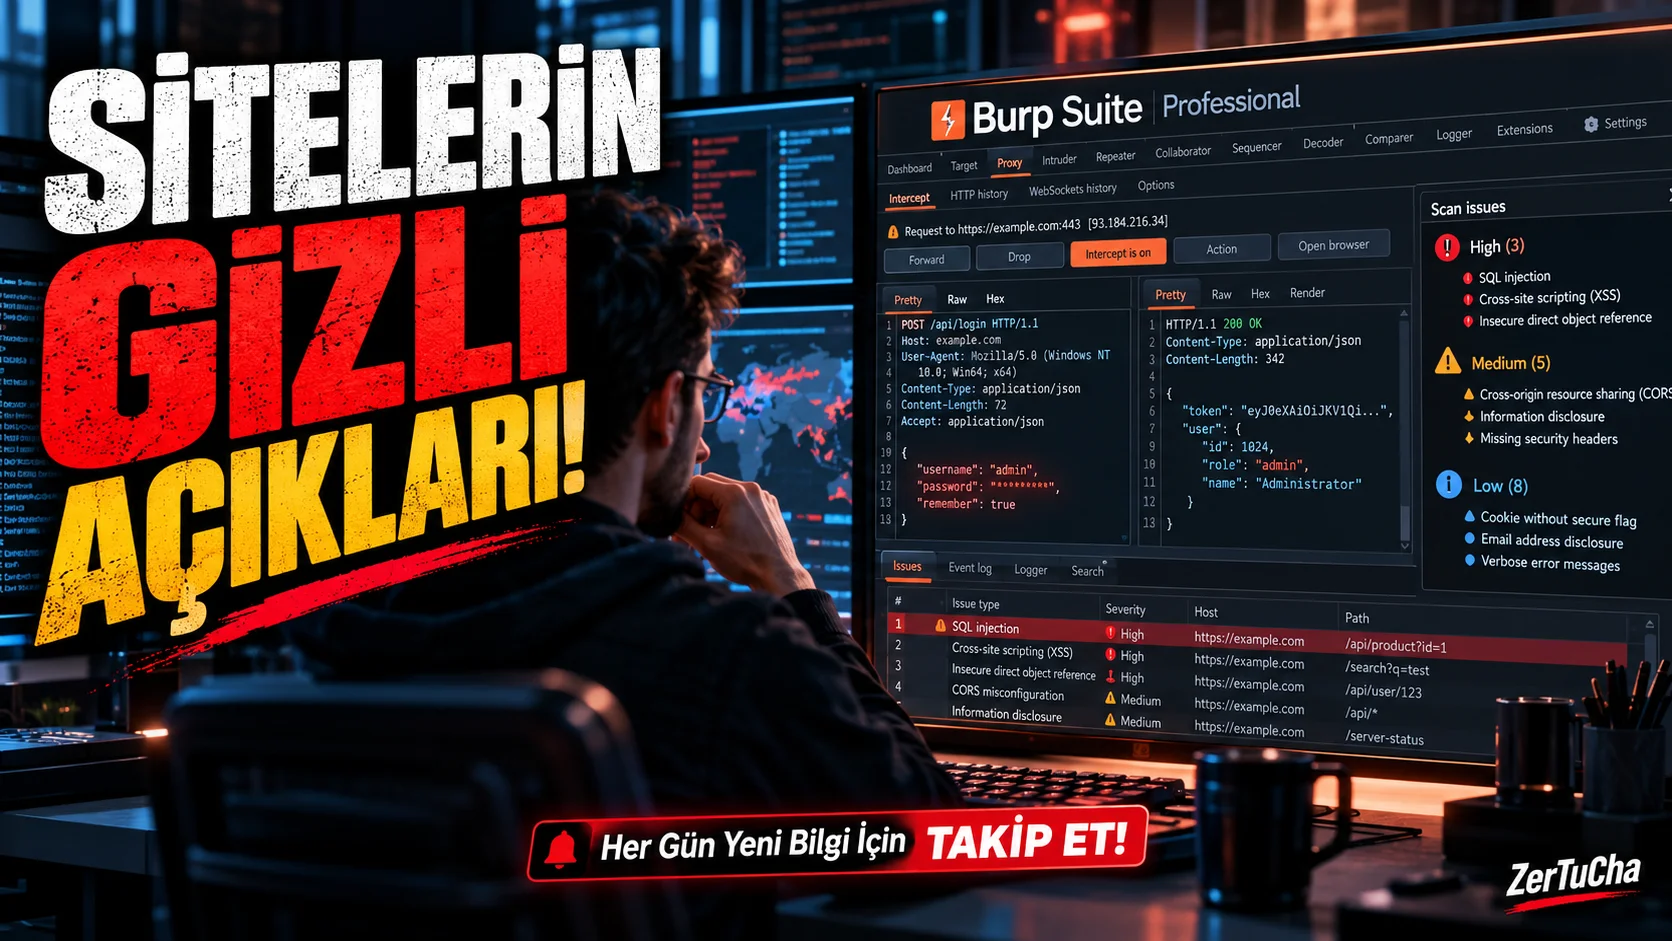
İşte tam bu noktada Burp Suite Professional devreye giriyor.
Bu program, web sitelerinin ve internet üzerinden çalışan uygulamaların güvenliğini test etmek için kullanılan profesyonel bir araç takımı. Güvenlik uzmanlarının, bir uygulamanın gönderdiği ve aldığı verileri incelemesine, istekleri değiştirmesine ve olası güvenlik açıklarını araştırmasına yardımcı oluyor.
Ama şunu baştan söyleyelim: Burp Suite Pro, tek tuşla bütün siteleri hackleyen sihirli bir program değil. Asıl gücü, otomatik testleri uzman kontrolüyle birleştirmesinde.
Burp Suite Pro tam olarak ne işe yarıyor?
Burp Suite'i, bir web uygulamasının trafiğini inceleyen ve güvenlik testlerini tek bir çalışma ortamında toplayan dijital bir laboratuvar gibi düşünebilirsiniz.
Örneğin, bir internet sitesinde oturum açtığınızda tarayıcınız sunucuya bir istek gönderir. Bu isteğin içinde hangi sayfayı istediğiniz, oturum bilgileri ve bazı durumlarda form verileri bulunabilir. Burp Suite, yetkili bir test sırasında bu istekleri yakalayıp incelemenizi sağlar.
Peki bunu hangi araçlarla yapıyor?
1. Proxy — İnternet trafiğini yakalama
Proxy özelliği, tarayıcı ile test edilen uygulama arasındaki HTTP ve HTTPS trafiğini incelemenize yardımcı olur. İstekleri ve sunucunun verdiği yanıtları görüntüleyebilir, belirli istekleri durdurup inceleyebilirsiniz.
Bunun faydası şu: Bir uygulama, ekranda size yalnızca bir hata mesajı gösterirken arka planda farklı bir yanıt veriyor olabilir. Trafiği inceleyerek bu davranışın nedenini anlamaya çalışabilirsiniz.
2. Repeater — Aynı isteği değiştirerek yeniden test etme
Diyelim ki bir uygulamanın ürün sayfasına yönelik bir isteğini inceliyorsunuz. Repeater ile bu isteği tekrar gönderebilir, izin verilen test ortamında belirli parametreleri değiştirerek uygulamanın nasıl tepki verdiğini karşılaştırabilirsiniz.
Özellikle erişim kontrolü, girdi doğrulama ve uygulama mantığıyla ilgili sorunları araştırırken oldukça işe yarar.
3. Scanner — Güvenlik açıklarını otomatik araştırma
Burp Suite Professional'ın önemli avantajlarından biri, web uygulamalarındaki çeşitli güvenlik sorunlarını otomatik taramayla araştırabilmesidir.
Örneğin, sitenin yapılandırmasına ve test kapsamına bağlı olarak siteler arası betik çalıştırma (XSS), SQL enjeksiyonu ve başka yaygın web güvenliği problemlerini tespit etmeye yardımcı olabilir.
Ancak önemli bir ayrıntı var: Tarayıcının bulduğu her sonuç kesin bir güvenlik açığı değildir. Sonuçların doğrulanması ve uygulama üzerindeki etkisinin değerlendirilmesi gerekir.
4. Intruder — Tekrarlanan testleri otomatikleştirme
Intruder, belirli istekler üzerinde tekrarlı ve özelleştirilmiş testler yapmaya yarar. Güvenlik uzmanları, belirlenmiş test verilerini kullanarak uygulamanın farklı girdilere verdiği tepkileri inceleyebilir.
Bu özellik, elle tek tek yapılması zaman alacak bazı testleri düzenli biçimde yürütmeye yardımcı olur. Ancak hız, test yapılandırmasına ve kullanılan yönteme göre değişebilir.
5. Raporlama ve eklentiler — Sonuçları düzenleme
Burp Suite Pro yalnızca test yapmak için kullanılmaz. Bulguları düzenlemek, test sürecini takip etmek ve rapor hazırlamak için de araçlar sunar. Ayrıca BApp Store üzerinden eklentilerle iş akışını genişletmek mümkündür.
Gerçek hayatta kimler kullanıyor?
Burp Suite Professional'ın özellikle üç kullanıcı grubu için anlamı büyük:
-
Sızma testi uzmanları: Müşterilerinin web uygulamalarını izinli ve kontrollü biçimde test eder.
-
Hata ödülü avcıları: Programların kurallarına uygun olarak güvenlik açıkları araştırır ve uygun programlarda doğrulanmış bulgularını bildirir.
-
Uygulama güvenliği uzmanları ve geliştiriciler: Web uygulamalarındaki riskleri anlamaya, hataları doğrulamaya ve düzeltmeleri kontrol etmeye çalışır.
Örneğin, bir şirketin internet sitesinde kullanıcıların yalnızca kendi hesaplarına ait bilgilere erişmesi gerekiyor. Güvenlik uzmanı, izinli test ortamında erişim kontrollerinin gerçekten doğru çalışıp çalışmadığını inceleyebilir. Burp Suite bu incelemede yardımcı olabilir; fakat sorunun varlığını ve etkisini belirlemek yine uzmanlık gerektirir.
Avantajları: Neden tercih ediliyor?
Manuel test ve otomasyon bir arada
Hem kendi kontrollerinizi yapabilir hem de uygun güvenlik testlerini otomatikleştirebilirsiniz.
Trafik üzerinde ayrıntılı kontrol
İstekleri, yanıtları ve uygulamanın davranışlarını ayrıntılı incelemeyi kolaylaştırır.
Genişletilebilir yapı
Eklentiler ve özelleştirilebilir iş akışları sayesinde farklı test ihtiyaçlarına uyarlanabilir.
Profesyonel çalışma sürecine uygun
Bulguları takip etmek, tekrar test yapmak ve raporlamayı düzenlemek için çeşitli araçlar sunar.
Bu avantajlar, özellikle düzenli olarak web uygulaması ve API güvenlik testi yapan kişiler için anlamlıdır.
Dezavantajları: Herkes için uygun mu?
Burada işin diğer yüzüne de bakalım.
Birincisi, fiyatı yüksek gelebilir. Burp Suite Pro ücretli bir üründür ve lisans maliyeti bireysel kullanıcılar için önemli bir engel olabilir.
İkincisi, öğrenme süreci var. Programı açmak kolay olabilir ama HTTP, oturum yönetimi, web teknolojileri ve güvenlik açıklarının çalışma mantığını bilmeden profesyonel sonuçlar almak zordur.
Üçüncüsü, otomasyon her şeyi çözmez. Bazı güvenlik sorunları uygulamanın iş kurallarını anlamayı ve manuel incelemeyi gerektirir.
Dördüncüsü, kullanım alanı belirli. Temel odağı web uygulamaları ve API güvenlik testidir. Ağ trafiği analizi, kurumsal ağ güvenliği veya bütün güvenlik ihtiyaçları için tek başına yeterli bir çözüm değildir.
Ücretli mi? Ücretsiz kullanabilir miyiz?
Burp Suite Professional
Gelişmiş web güvenlik testi araçları
Resmî sitede görünen fiyat: Yıllık kullanıcı lisansı için 499 ABD doları.
Fiyat, lisans süresi ve satın alma koşulları değişebilir. Vergiler ve kur farkı nihai maliyeti etkileyebilir. Satın almadan önce resmî fiyat sayfasını kontrol edin.
Burp Suite Professional resmî sayfası · Lisans ve satın alma seçenekleri
Peki ücretsiz bir seçenek var mı? Evet. Burp Suite Community Edition, temel manuel web güvenlik testlerine başlamak isteyenler için ücretsiz bir sürüm sunuyor. Ancak Professional sürümündeki gelişmiş otomatik tarama ve bazı otomasyon imkânları Community Edition'da aynı şekilde bulunmuyor.
Benim önerim şu: Eğer siber güvenliğe yeni başlıyorsanız hemen para harcamak yerine Community Edition ile başlayın ve PortSwigger'ın ücretsiz Web Security Academy eğitimlerinden yararlanın. Düzenli olarak profesyonel test yapmaya başladığınızda ücretli sürümün size ne kazandıracağını çok daha net anlarsınız.
Ücretsiz Web Security Academy eğitimlerine göz atın.
Kimler için uygun?
|
Kullanıcı |
Değerlendirme |
|---|---|
|
Siber güvenliğe yeni başlayanlar |
Önce ücretsiz sürümle öğrenmek daha mantıklı. |
|
Profesyonel sızma testi uzmanları |
Gelişmiş test ve otomasyon ihtiyaçlarında güçlü bir seçenek. |
|
Hata ödülü avcıları |
Düzenli web uygulaması testleri için faydalı olabilir. |
|
Web geliştiricileri |
Kendi uygulamalarını güvenlik açısından test etmek için yararlı. |
|
Yalnızca internette gezinmek isteyenler |
Gereksiz; günlük kullanım programı değil. |
Son karar: Parasına değer mi?
Burp Suite Professional, web uygulamalarının güvenliğini ciddi biçimde test eden kişiler için güçlü bir araç takımı. En büyük artısı, manuel incelemeyi otomasyonla birleştirmesi; en büyük eksileri ise lisans maliyeti ve öğrenmek için gereken teknik bilgi.
Kısacası: Merak ettiğiniz şey yalnızca programı öğrenmekse ücretsiz sürümle başlayın. İşiniz düzenli olarak web uygulamalarının güvenliğini test etmekse Professional sürümü değerlendirin.
Ve unutmayın: Bu tür araçları yalnızca size ait olan sistemlerde veya test etmek için açık ve geçerli izniniz bulunan ortamlarda kullanmalısınız.
Henüz yorum yapılmamış. İlk yorumu siz yapın!
Bir Yorum Bırakın